2026年8月20日,由国家互联网信息办公室、工业和信息化部、公安部三部门联合制定的《网络数据安全风险评估办法》正式施行。紧随其后,《公安机关网络空间安全监督检查办法》(公安部令第176号)将于2026年10月1日起正式施行。
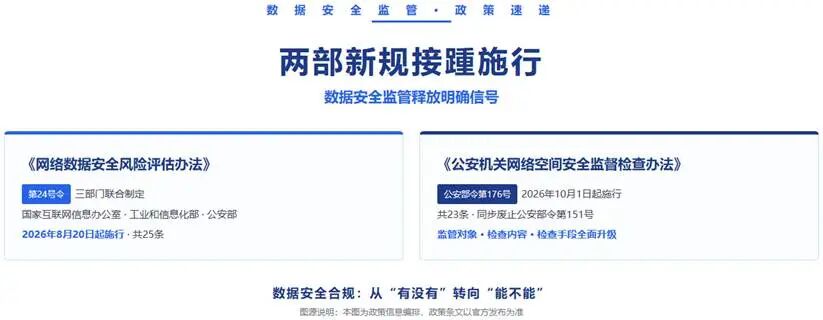
政策速递|两部新规发布信息一览(政策条文以官方发布为准)
两部重量级监管新规接连落地,透过条文可以读出清晰的监管导向:数据安全合规,已经不再只考核制度是否建立、系统是否上线,而是转向核查安全措施是否持续运转、防护能力是否真实有效、发生安全事件后业务能否恢复。
《网络数据安全风险评估办法》
《网络数据安全风险评估办法》共计25条,首次以部门规章形式,把数据安全风险评估从法律条文中的原则性要求,转化为具备明确主体、周期、流程与后果的可执行制度。核心要点如下:
分层落实评估义务。处理重要数据的网络数据处理者(以下简称“重要数据处理者”)应当每年度开展风险评估;当重要数据安全状态发生重大变化、可能带来数据安全风险时,需要针对变更部分及其影响及时开展专项风险评估;同时鼓励一般数据处理者至少每3年开展一次风险评估。
严格的报告报送时限。重要数据处理者完成年度风险评估后,需在20个工作日内向有关主管部门报送风险评估报告。结合监管实操节奏,2026年度首轮风险评估报告,建议在2026年12月中旬前完成报送,为后续整改留出时间余量。
报告留存不少于3年。风险评估报告保存期限至少3年,留存材料将作为后续监管检查核验的重要依据。
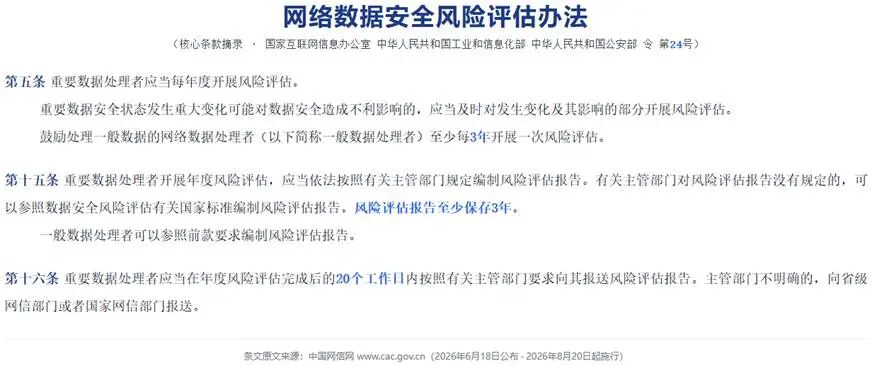
《网络数据安全风险评估办法》核心条款原文
此外,办法明确评估可自行组织或委托第三方评估机构开展,并对评估机构提出“不得转委托”“同一评估机构及其关联机构不得连续3次以上对同一网络数据处理者开展年度评估”等约束,从机制上保障评估的独立性与客观性。
Q & A
《网络数据安全风险评估办法》和数据备份有什么关系?
虽然《网络数据安全风险评估办法》条文没有直接单独设置“必须备份”的强制条款,但风险评估覆盖数据收集、存储、使用、加工、传输、提供、公开、销毁的全生命周期,数据存储环节安全是评估的核心重点,而数据备份正是保障存储数据安全、实现业务可恢复的关键技术手段。
该办法上位法《中华人民共和国数据安全法》《网络数据安全管理条例》,已经明确要求数据处理者落实备份等安全技术措施。因此,风险评估过程中,必然会核查备份措施的落地情况与实际有效性。一旦评估报告识别出备份能力存在缺陷,企业单位必须完成对应整改闭环。
公安部176号令
《公安机关网络空间安全监督检查办法》(公安部令第176号)共23条,将替代2018年施行的《公安机关互联网安全监督检查规定》(公安部令第151号),完成网络空间监管范式升级:
监管对象进一步拓宽。监管范围从原先的互联网服务提供者,扩展至网络运营者、数据处理者、个人信息处理者、关键信息基础设施运营者等网络空间全类型参与主体,共八大类。
检查内容多维升级。由传统网络安全检查,升级为网络安全、数据安全、信息安全“三位一体”综合监督检查。
检查手段更加丰富。改变以往以现场检查为主的模式,线上巡查、远程技术检测、现场实地检查相结合,多种方式并行开展。
刚性检查要求。网络安全等级保护第三级及以上的网络运营者、关键信息基础设施运营者,每年应当接受公安机关现场监督检查。
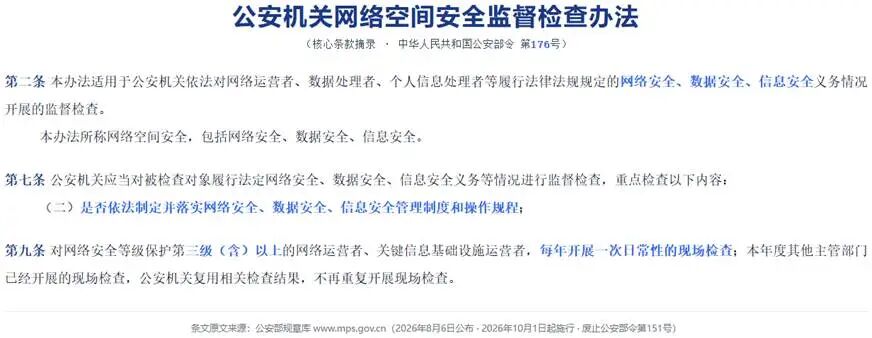
《公安机关网络空间安全监督检查办法》核心条款原文
Q & A
176号令和数据灾备的关联在哪里?
176号令第七条,将“是否依法制定并落实网络安全、数据安全、信息安全管理制度和操作规程”列为重点检查事项。一套完备的数据安全管理制度,应当包含明确的数据备份策略、数据恢复操作流程、定期灾备演练计划。
该规章立法依据包含《网络安全法》《数据安全法》《个人信息保护法》《关键信息基础设施安全保护条例》等法律法规。其中《网络安全法》对重要数据备份作出法定要求;《关键信息基础设施安全保护条例》明确关键信息基础设施运营者需要落实重要系统容灾备份。
由此形成清晰的监管检查逻辑:公安机关核查等保、关基、数据安全法定义务落地情况 → 法定义务内含备份、容灾相关要求 → 数据备份与灾难恢复能力,成为公安监督检查中不可回避的核查项。
精容数安提示,监管风向已经转变
把两部新规结合解读,监管趋势已经十分明朗:数据安全合规要求,已经从核查“有没有做备份”这个动作,升级为核验“备份是否可靠、故障发生后数据能不能恢复”这个实际结果。
过去不少政企单位的建设思路是:有没有采购备份硬件软件?备份任务界面是否显示执行成功?而当前监管重点关注四大实效维度:
持续运行——备份防护体系能否长期稳定运行,不是一次性部署即了事;
全面覆盖——核心、关键业务数据是否全部纳入备份保护范围;
完整可靠——备份副本本身完整、未损坏,具备可用性;
恢复有效(核心考核点)——遭遇勒索病毒攻击、硬件故障、人为误操作等事件时,数据可真实恢复、业务可以快速重启。
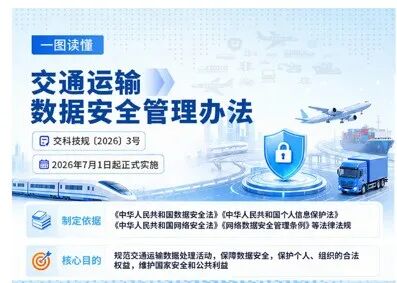
该效果导向并非新规独创,行业监管已经先行落地。2026年7月1日起施行的《交通运输数据安全管理办法》(共7章41条),就明确要求对重要数据、核心数据开展容灾备份、数据恢复测试以及灾难恢复演练。
面对两部新规带来的合规新要求,精容数安助力政企用户构建“评估—发现—整改—验证”的闭环治理能力:协助用户审查并完善数据安全管理制度,确保备份策略、恢复流程和演练计划清晰可执行;提供覆盖全栈全场景的备份容灾方案,确保关键业务数据全面纳入保护;支持定期恢复测试与灾难演练,将演练结果记录在案,作为合规证明;帮助用户从容迎接检查,展示真实的备份策略与恢复能力,而不仅仅是采购清单。
两部新规的接踵施行,标志着数据安全监管进入了“效果导向”的新阶段。精容数安致力于让每一家政企用户都能在关键时刻恢复得了数据、接得上业务——这不仅是为了合规,更是数字化时代生存的底线。《网络数据安全风险评估办法》已于2026年8月20日起施行;公安部176号令将于2026年10月1日起施行。合规窗口期紧迫,行动正当时。